NixOS-fleet — architectuur
8 hosts, 7 VLANs, één entry-point. Volledig declaratief.
Een overzicht van mijn homelab: 8 hosts uit één flake-repo, WireGuard-overlay, SOPS+age secrets, en één publieke entry-point.
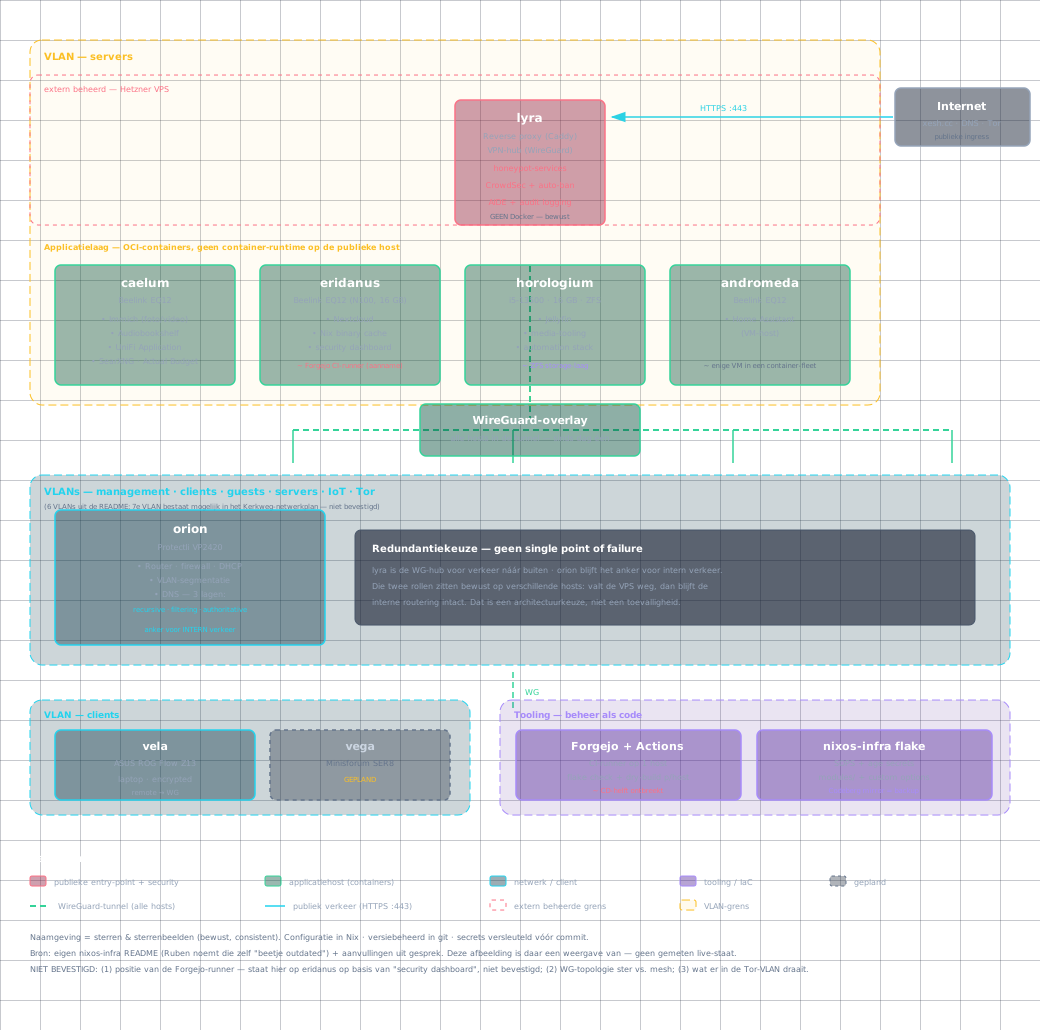
Eén entry-point, geen SPOF
- lyra (Hetzner VPS) is het enige publieke adres
- Geen container-runtime op die host — kleine blast-radius
- Honeypot + CrowdSec + AIDE verzamelen aanvalsdata
- Intern verkeer anker op orion, niet op de VPS
- Valt de VPS weg, intern blijft het draaien
Declaratief, niet geïnstalleerd
- 8 hosts uit één flake-repo
- Eigen module-systeem: hosts erven via custom options
- Kale machine → fleet met één commando
nixos-anywhere+disko+xesh-bootstrap- SOPS + age: secrets versleuteld vóór commit
Wat er nog niet is
- CD-helft: CI valideert, deployeert nog niet
- Observability: Uptime Kuma is uptime, geen metrics/traces
- Runner-architectuur: één runner, geen labels/matrix
- vega (Minisforum SER8) staat gepland